
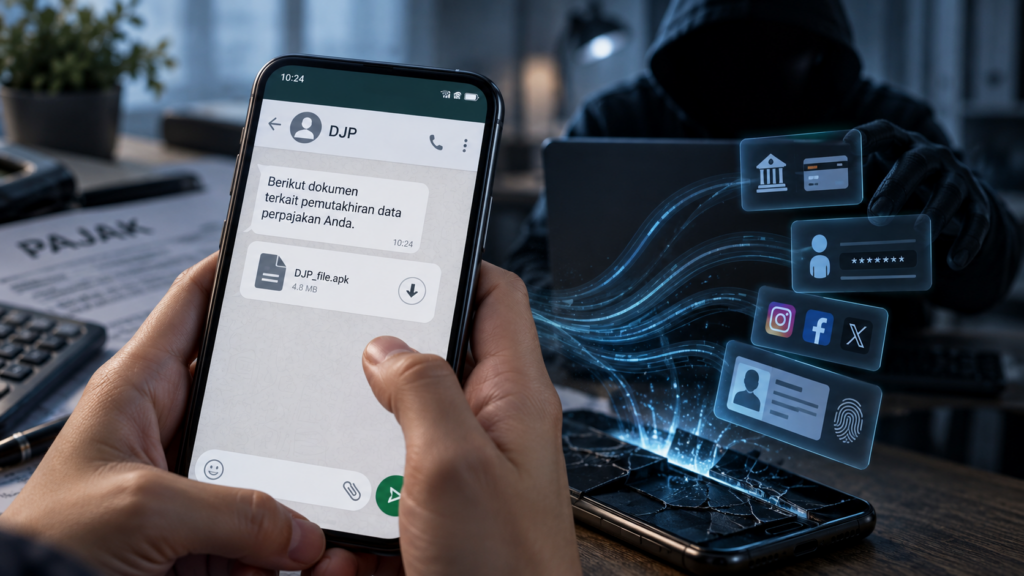
JAKARTA – Direktorat Jenderal Pajak (DJP) mengingatkan seluruh wajib pajak untuk meningkatkan kewaspadaan terhadap penipuan file bodong yang dikirimkan oleh pihak tidak dikenal melalui pesan atau aplikasi percakapan.
DJP mengkhawatirkan file tersebut dapat menjadi sarana penipuan maupun serangan siber. Salah satu modus yang tengah marak dilakukan ialah menyamarkan virus, malware, atau program berbahaya sebagai aplikasi maupun file yang terlihat biasa.
Karena itu, wajib pajak diminta tidak terburu-buru membuka file, mengklik tautan, ataupun mengunduh aplikasi yang diterima dari pihak yang mengaku sebagai pegawai atau perwakilan DJP.
“Waspadai pesan atau file mencurigakan yang mengatasnamakan DJP, apalagi kalau berisi tautan atau aplikasi yang harus diunduh. Jangan asal klik atau buka ya,” imbau DJP melalui media sosial resminya, dikutip pada Sabtu (12/9/2026).
File Bodong Bisa Menjadi Sarana Program Berbahaya
DJP menjelaskan file yang terlihat biasa dapat digunakan untuk menyamarkan virus, malware, ataupun program berbahaya lainnya.
Apabila file tersebut dibuka atau program di dalamnya terpasang pada smartphone, pelaku berpotensi memperoleh akses terhadap data dan informasi yang tersimpan di perangkat wajib pajak.
Modus penipuan file bodong tersebut dianalogikan dengan taktik trojan horse dalam mitologi Yunani. Sesuatu yang tampak tidak berbahaya digunakan untuk memperoleh akses dari dalam.
Karena itu, tampilan file atau aplikasi yang terlihat normal tidak dapat langsung dijadikan jaminan bahwa file tersebut aman untuk dibuka.
Data Perbankan hingga Password Coretax Bisa Disalahgunakan
DJP mengingatkan terdapat berbagai jenis data penting yang dapat menjadi sasaran apabila pelaku berhasil memperoleh akses ke perangkat wajib pajak.
Data tersebut antara lain informasi perbankan, kata sandi akun media sosial, kata sandi Coretax, serta berbagai informasi rahasia lainnya yang tersimpan di dalam perangkat.
“Jika program trojan horse terinstal dalam ponsel kita, dia [pelaku] bisa mengakses dan menyalahgunakan data dan informasi rahasia yang kita miliki dari dalam ponsel kita sendiri,” jelas DJP.
Risiko tersebut membuat wajib pajak perlu lebih berhati-hati terhadap file maupun aplikasi yang diterima melalui pesan pribadi, khususnya ketika pengirimnya tidak dikenal atau identitasnya tidak dapat dipastikan.
Akun hingga Identitas Wajib Pajak Bisa Diambil Alih
Apabila data berhasil diperoleh, pelaku dapat memanfaatkannya untuk berbagai tindak kejahatan.
DJP menyebut data tersebut berpotensi digunakan untuk mengambil alih akun wajib pajak maupun akun media sosial, melakukan penipuan, mencuri uang, hingga menyalahgunakan identitas wajib pajak.
Ancaman tersebut tidak hanya berkaitan dengan keamanan akun perpajakan. Informasi lain yang tersimpan di perangkat juga dapat ikut terdampak apabila program berbahaya berhasil memperoleh akses.
Waspadai File yang Mengatasnamakan Pegawai Pajak
DJP meminta wajib pajak selalu memeriksa kebenaran file atau dokumen sebelum membuka maupun mengunduhnya.
Kewaspadaan perlu semakin ditingkatkan apabila pesan atau file berasal dari seseorang yang mengaku sebagai pegawai kantor pajak.
Wajib pajak sebaiknya tidak langsung mempercayai identitas pengirim hanya karena pesan menggunakan nama, atribut, atau narasi yang berkaitan dengan perpajakan.
Informasi yang diterima perlu terlebih dahulu diverifikasi melalui kanal resmi agar wajib pajak tidak menjadi korban penipuan.
“Kalau menerima informasi perpajakan, pastikan cek dulu sumber dan kebenarannya. Cek dulu faktanya, jangan sampai jadi korban penipuan,” tegas DJP.
Jangan Asal Klik Tautan atau Unduh Aplikasi
Peringatan DJP menegaskan pentingnya kehati-hatian ketika menerima komunikasi perpajakan melalui pesan digital.
File, tautan, ataupun aplikasi yang terlihat meyakinkan tetap perlu diperiksa sebelum diakses, terutama apabila pengirim meminta penerima segera melakukan tindakan tertentu.
DJP juga telah berulang kali mengingatkan masyarakat agar tidak mengunduh file mencurigakan yang dikirim oleh pihak yang mengatasnamakan institusi pajak.
Langkah tersebut penting untuk melindungi data pribadi dan informasi perpajakan dari penyalahgunaan oleh pihak yang tidak bertanggung jawab.
Verifikasi Informasi Sebelum Menindaklanjuti
DJP pada akhirnya mengingatkan wajib pajak agar tidak langsung merespons pesan mencurigakan yang mengatasnamakan institusi perpajakan.
Sebelum membuka file, mengakses tautan, maupun mengunduh aplikasi, wajib pajak perlu memastikan informasi tersebut benar-benar berasal dari sumber resmi.
Kewaspadaan terhadap penipuan file bodong menjadi penting karena sekali program berbahaya memperoleh akses ke perangkat, berbagai informasi pribadi dan data perpajakan berpotensi disalahgunakan.
Dengan memeriksa sumber dan kebenaran informasi terlebih dahulu, wajib pajak dapat mengurangi risiko menjadi korban pencurian data, pengambilalihan akun, maupun bentuk penipuan digital lainnya.